M
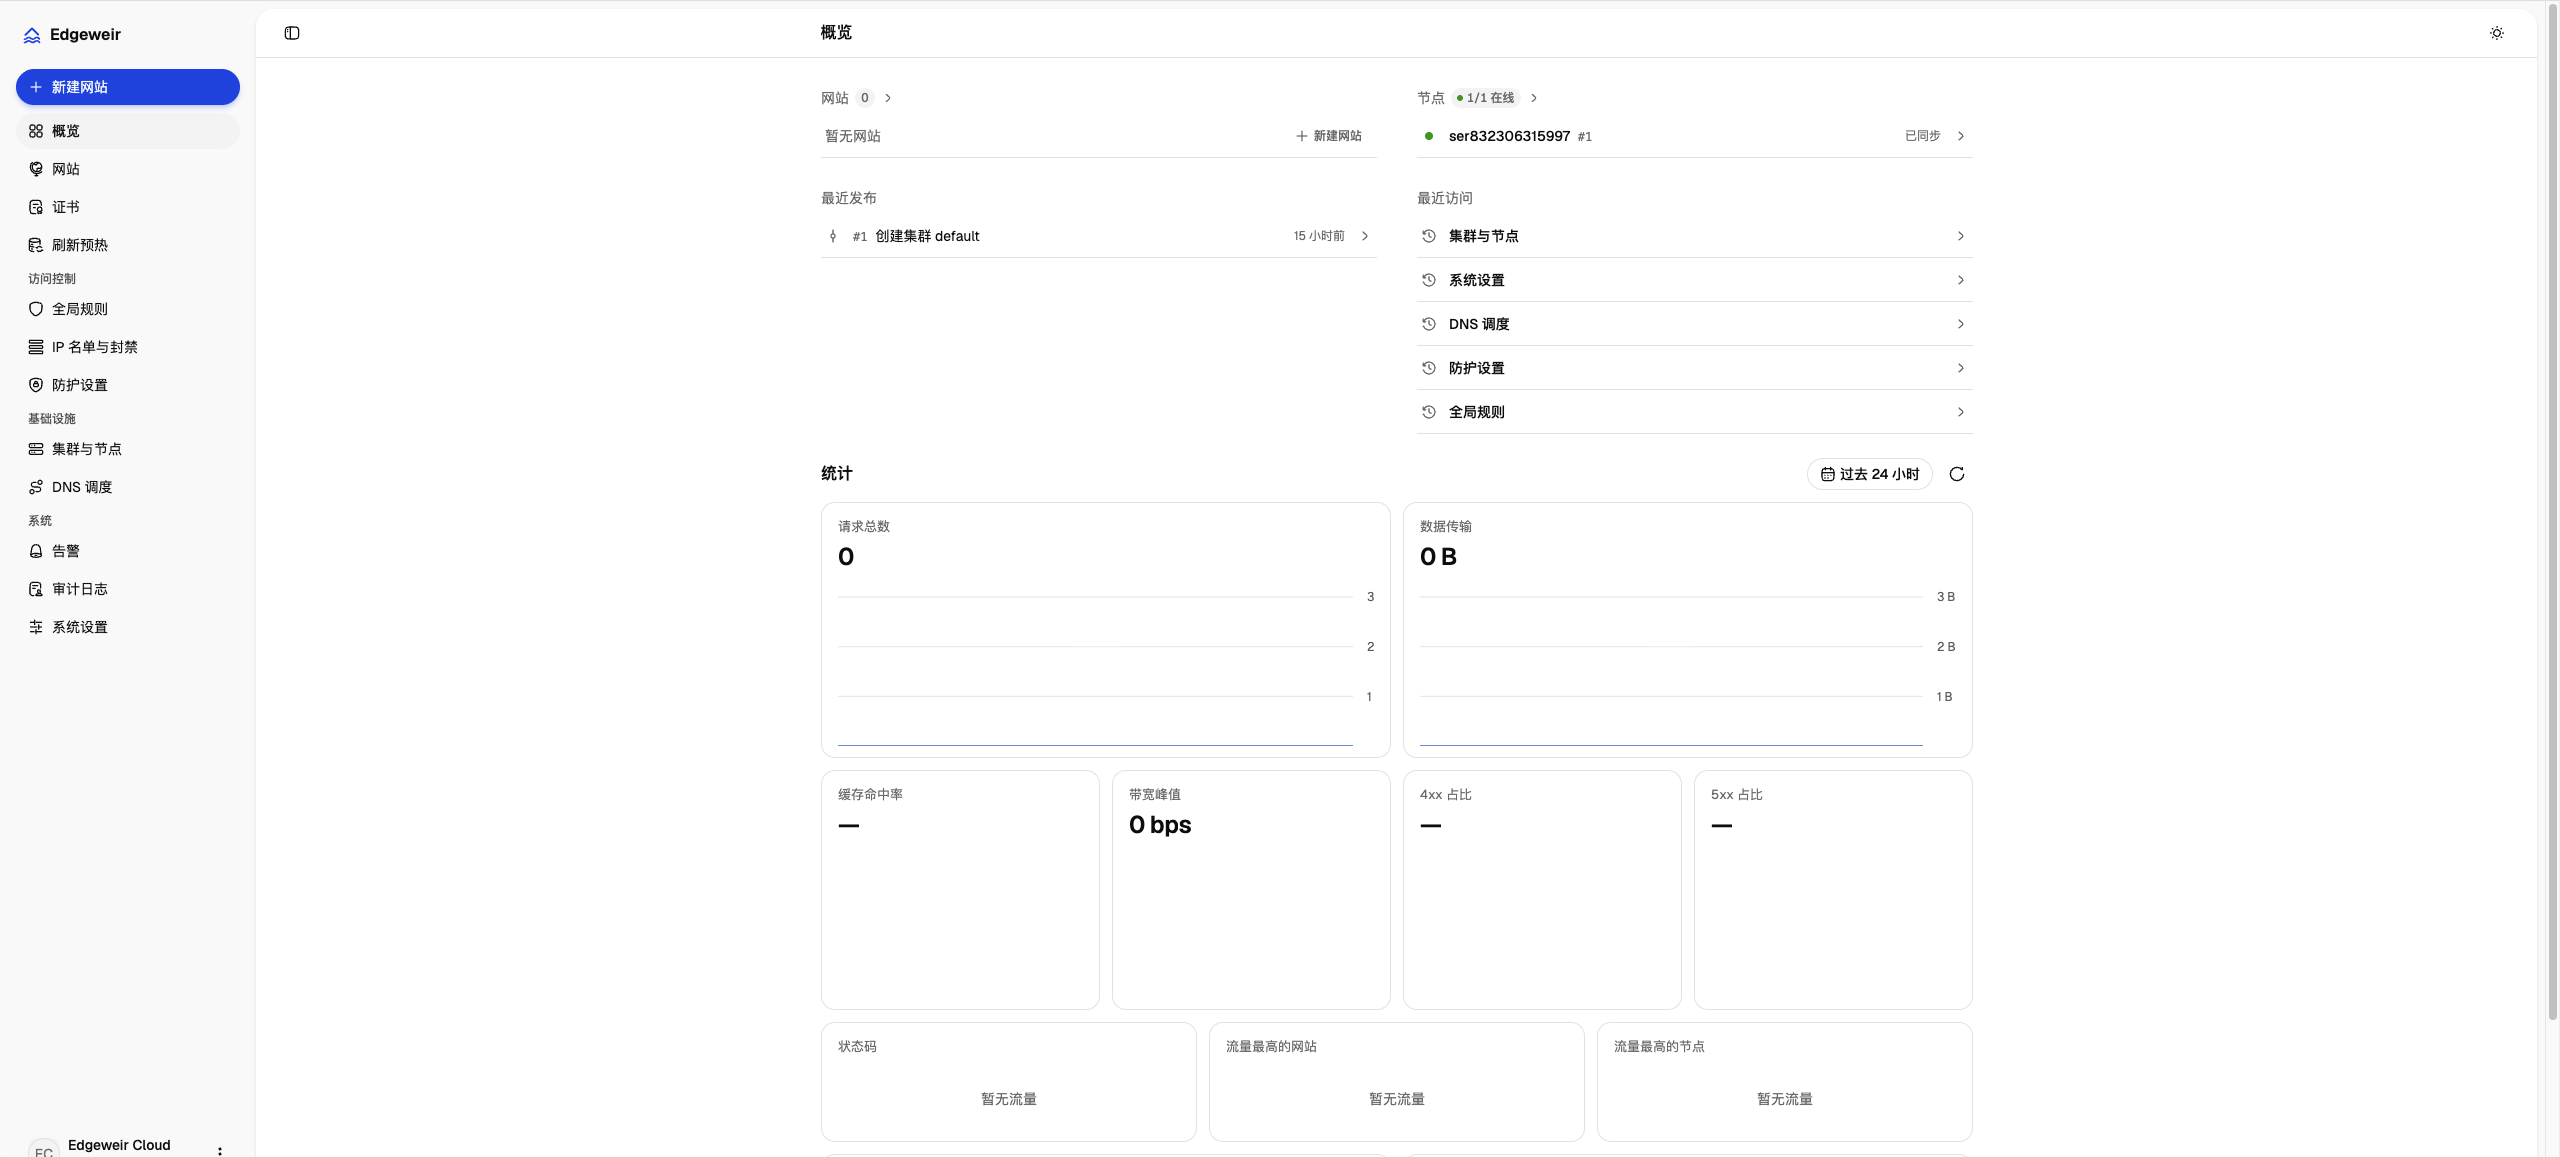
年晖寒@marvinli001#12026-10-03 14:5110 赞 · 89 阅Edgeweir:开源自托管 CDN / WAF 控制面,控制台 + 边缘节点全部开源,功能不阉割
GitHub:
节点:
文档:
官网:
觉得有用的话,点个 Star
是很大的支持。
为什么做
- 没有一个开源、免费、不限功能的 CDN 控制面:WAF、CC 防护、调度、节点数都不应该靠授权解锁
- GoEdge 投毒事件:管理端被控后经 SSH 向全部节点下发恶意脚本,注入用户网站。CDN 处在全部流量中间,控制面必须开源、可审计
安全设计
- 控制台不保存 SSH 凭据,不存在远程执行通道
- 节点私钥本机生成、不出节点;注册后全程 mTLS
- 注册 token 单次有效,只存 SHA-256
- 节点安装前 cosign 验签 + 逐包 SHA-256 校验;控制台镜像 cosign 签名
- 证书私钥、DNS API 密钥信封加密入库
- 无回连、无许可证校验、无遥测
功能
- 源站与缓存:源站池 / 源站组、主动 + 被动健康检查、会话保持、S3 签名回源、WebSocket、表达式缓存规则、切片、按 URL / 目录 / Host / Cache-Tag 刷新、站点地图预热
- HTTPS:ACME HTTP-01 / DNS-01 自动签发续期、HTTP/2、HTTP/3、Brotli / Zstd / Gzip
- WAF:OWASP CRS(paranoia level、异常分数阈值、按规则 ID 排除)、分阶段规则、限速、重定向 / 改写、请求头与响应头变换
- CC 防护:Cookie / JS / PoW / 图片验证码四级挑战、Under Attack、节点本地分级 CC 自动升级、JA4 指纹、秒级 IP 封禁(全局封禁 nftables 内核丢包)
- 四层转发:TCP / UDP 端口池、PROXY protocol v1 / v2、连接上限、增删端口不断连
- 调度:区域探针、按节点指标自动摘除、备用节点组 / 备用 IP、运营商线路(DNSPod、腾讯云、阿里云、华为云)
- 运维:访问日志与 CSV 导出、可选 ClickHouse、OpenAPI、2FA / Passkey、审计日志、节点签名灰度升级与回滚、备份恢复
架构
- 控制台:单个 Node.js 进程、单镜像,唯一依赖 PostgreSQL 18
- 节点:Go agent + OpenResty,amd64 / arm64,Debian 12+ / Ubuntu 22.04+ / RHEL 9+
- 控制台与节点:protobuf 契约,Connect-RPC over mTLS
- 端到端测试覆盖注册、下发、缓存、故障切换、挑战、CC、CRS、封禁下发(p95 ≤ 5s)、四层转发、调度
部署
支持 Docker Compose、宝塔 / aaPanel、Railway、Fly.io、bunny.net。节点在控制台生成安装命令,一条命令接入。
说明
- AGPL-3.0,合规可商用
- 更多特性持续开发中,欢迎 Issue 和回帖反馈
再求个 Star